Una serie de ataques informáticos contra sistemas de refrigeración provocó pérdidas de alimentos en distintos países europeos y encendió las alarmas sanitarias en Francia. Los especialistas advierten que la ciberdelincuencia ya no amenaza solamente datos y computadoras: también puede afectar alimentos, medicamentos y servicios esenciales.
Una nueva modalidad de ciberataques está generando preocupación en Europa. Durante las últimas semanas, delincuentes informáticos consiguieron acceder de manera remota a sistemas de refrigeración de supermercados y centros sanitarios, alterando sus temperaturas y poniendo en riesgo productos que necesitan condiciones especiales de conservación.
Los incidentes afectaron a establecimientos comerciales de distintos países europeos y alcanzaron también a tres bancos de sangre de Francia, donde los sistemas de alerta permitieron evitar daños en las muestras almacenadas.
La sucesión de episodios abrió un debate sobre la seguridad de los dispositivos conectados a internet y las consecuencias que puede tener una intrusión informática sobre instalaciones físicas.
La principal advertencia de los especialistas es que un ataque digital puede convertirse rápidamente en un problema económico, sanitario y de seguridad pública.
Supermercados con alimentos perdidos y cámaras frigoríficas alteradas
El 2 de noviembre se conoció una nueva oleada de ataques contra equipos de refrigeración de supermercados y otros comercios europeos.
Los incidentes alcanzaron inicialmente a establecimientos de Bélgica, Luxemburgo, Suecia, Irlanda y Países Bajos, aunque posteriormente se reportaron problemas en otros territorios.
Los atacantes lograron ingresar a sistemas de control remoto y modificar parámetros de funcionamiento de heladeras y congeladores.
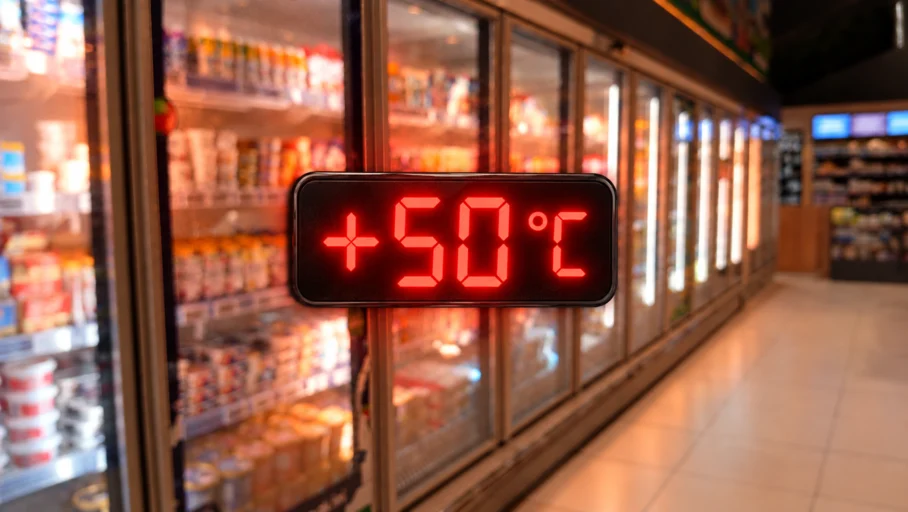
En algunos establecimientos, los equipos comenzaron a elevar sus temperaturas o activaron ciclos de descongelación que comprometieron la conservación de los alimentos.
En Suecia se reportaron cámaras frigoríficas con temperaturas de hasta 50 grados, mientras que en Bélgica e Irlanda distintos supermercados debieron retirar productos de la venta o desechar mercadería por precaución.
La situación también obligó a algunos comercios a utilizar camiones refrigerados para intentar preservar los alimentos.
Los daños económicos todavía no fueron determinados en su totalidad.
Los episodios de noviembre se sumaron a una serie de ataques similares registrados durante octubre en Francia, donde también se vieron afectadas cadenas de supermercados.
El ataque más preocupante: tres bancos de sangre en Francia
La preocupación aumentó cuando se conoció que tres centros de almacenamiento del Establecimiento Francés de la Sangre habían sufrido intrusiones informáticas en sus sistemas de refrigeración.
En estas instalaciones se conservan productos sanguíneos, entre ellos plasma destinado a transfusiones y a la fabricación de medicamentos.
Los atacantes consiguieron modificar de manera remota los parámetros de temperatura de los equipos, generando una situación potencialmente peligrosa para la conservación del material.
Sin embargo, los mecanismos de vigilancia detectaron rápidamente las anomalías.
El personal sanitario activó los protocolos correspondientes y consiguió evitar que las muestras y los productos sanguíneos resultaran afectados.
Las autoridades francesas confirmaron que no se registraron consecuencias sanitarias ni interrupciones en los servicios de recolección y distribución de sangre.
El episodio puso en evidencia la vulnerabilidad de instalaciones que dependen de sistemas informáticos para garantizar condiciones de conservación indispensables.
¿Cómo pueden los hackers controlar una heladera a miles de kilómetros?
Los grandes sistemas de refrigeración utilizados por supermercados, laboratorios y centros sanitarios suelen contar con plataformas digitales que permiten supervisar su funcionamiento a distancia.
Estas herramientas facilitan el mantenimiento, el control de temperaturas y la detección de fallas.
Sin embargo, cuando los accesos remotos no están suficientemente protegidos, también pueden convertirse en una puerta de entrada para los ciberdelincuentes.
Un atacante que obtiene credenciales de acceso o aprovecha una vulnerabilidad informática puede modificar parámetros como la temperatura, los ciclos de descongelación o el funcionamiento de los compresores.
Todo esto puede realizarse sin necesidad de encontrarse físicamente en el establecimiento.
Los especialistas advierten que una contraseña débil, un programa desactualizado o un sistema conectado directamente a internet pueden facilitar este tipo de intrusiones.
El problema es especialmente grave cuando los equipos controlados digitalmente cumplen funciones relacionadas con la salud, la alimentación o la seguridad.
¿Quién está detrás de los ataques?
La identidad de los responsables todavía no fue determinada.
Aunque surgieron sospechas sobre posibles grupos de hackers vinculados con Rusia, los investigadores no cuentan con pruebas concluyentes para atribuir los incidentes a una organización o a un país determinado.
Tampoco está confirmado que todos los ataques registrados en distintos territorios europeos formen parte de una misma operación.
La proximidad temporal y las similitudes en los procedimientos despertaron sospechas, pero los especialistas consideran prematuro establecer una conexión definitiva.
Otra de las incógnitas es la motivación.
A diferencia de los ataques informáticos tradicionales que buscan robar información o exigir dinero a cambio de recuperar sistemas, en estos episodios no se identificó una finalidad económica directa.
Por ese motivo, algunos expertos analizan la posibilidad de que se trate de acciones destinadas a provocar daños, generar incertidumbre o desestabilizar servicios esenciales.
No obstante, estas hipótesis todavía no pudieron ser confirmadas.
¿Se utilizó inteligencia artificial?
La inteligencia artificial también apareció en el debate sobre estos ataques.
Las herramientas actuales permiten automatizar distintas tareas informáticas y pueden facilitar determinadas actividades maliciosas, incluso a personas con conocimientos técnicos limitados.
Sin embargo, no existen evidencias suficientes para afirmar que los ataques contra los supermercados y bancos de sangre europeos hayan sido ejecutados mediante inteligencia artificial.
Los investigadores señalan que las vulnerabilidades tradicionales, como contraseñas inseguras y sistemas sin actualizar, siguen siendo suficientes para provocar incidentes graves.
El desafío no pasa únicamente por enfrentar tecnologías sofisticadas, sino también por resolver fallas de seguridad básicas.
Una amenaza que puede alcanzar hospitales, industrias y servicios públicos
Los ataques contra sistemas de refrigeración representan un ejemplo de un problema más amplio: la creciente dependencia de dispositivos conectados a internet para controlar instalaciones físicas.
Actualmente, numerosos edificios e industrias utilizan sistemas digitales para administrar la climatización, las cámaras de seguridad, los accesos, las alarmas y distintos procesos productivos.
Los hospitales también dependen de equipos conectados para conservar medicamentos, vacunas, muestras biológicas y productos utilizados en tratamientos médicos.
Una intrusión informática en estos dispositivos puede provocar consecuencias que exceden ampliamente la pérdida de información.
En el caso de los supermercados, el riesgo principal es la ruptura de la cadena de frío y la pérdida de alimentos.
En los centros sanitarios, una alteración de las temperaturas podría comprometer materiales fundamentales para la atención de pacientes.
La expansión de estos sistemas exige, por lo tanto, nuevas medidas de protección.
La importancia de prevenir antes de que ocurra un ataque
Los especialistas coinciden en que la ciberseguridad debe incorporarse desde el diseño de los dispositivos y no agregarse únicamente después de que aparece una vulnerabilidad.
Entre las medidas recomendadas se encuentran la actualización permanente de los sistemas, la utilización de contraseñas seguras y la restricción de los accesos remotos.
También resulta fundamental separar las redes informáticas administrativas de aquellas que controlan instalaciones críticas.
Otro aspecto clave es contar con sistemas de alarma independientes y protocolos de emergencia que permitan actuar rápidamente cuando se detectan alteraciones.
La experiencia de los bancos de sangre franceses demuestra la importancia de estos mecanismos: las alertas funcionaron y permitieron proteger los productos almacenados.
Cuando un ciberataque deja de ser solamente un problema informático
Los incidentes registrados en Europa muestran una transformación en los riesgos asociados con la digitalización.
Durante años, la preocupación por los ciberataques estuvo concentrada principalmente en el robo de datos personales, las estafas bancarias y el bloqueo de sistemas informáticos.
Ahora, la manipulación remota de equipos físicos demuestra que las consecuencias pueden alcanzar aspectos esenciales de la vida cotidiana.
La conservación de alimentos, el funcionamiento de hospitales y la seguridad de instalaciones industriales dependen cada vez más de tecnologías conectadas.
Los ataques a supermercados y bancos de sangre dejan una advertencia: proteger los sistemas informáticos también significa proteger la salud, los alimentos y la infraestructura que sostiene el funcionamiento de una sociedad.

Comentarios de las entradas (0)