El mayor banco de Estados Unidos confirmó que empresas externas que prestan servicios a la entidad fueron víctimas de un ataque informático. Los delincuentes podrían haber accedido a nombres y direcciones de correo electrónico de clientes. La institución aseguró que sus servicios continúan funcionando y que ofrecerá asistencia a las personas afectadas.
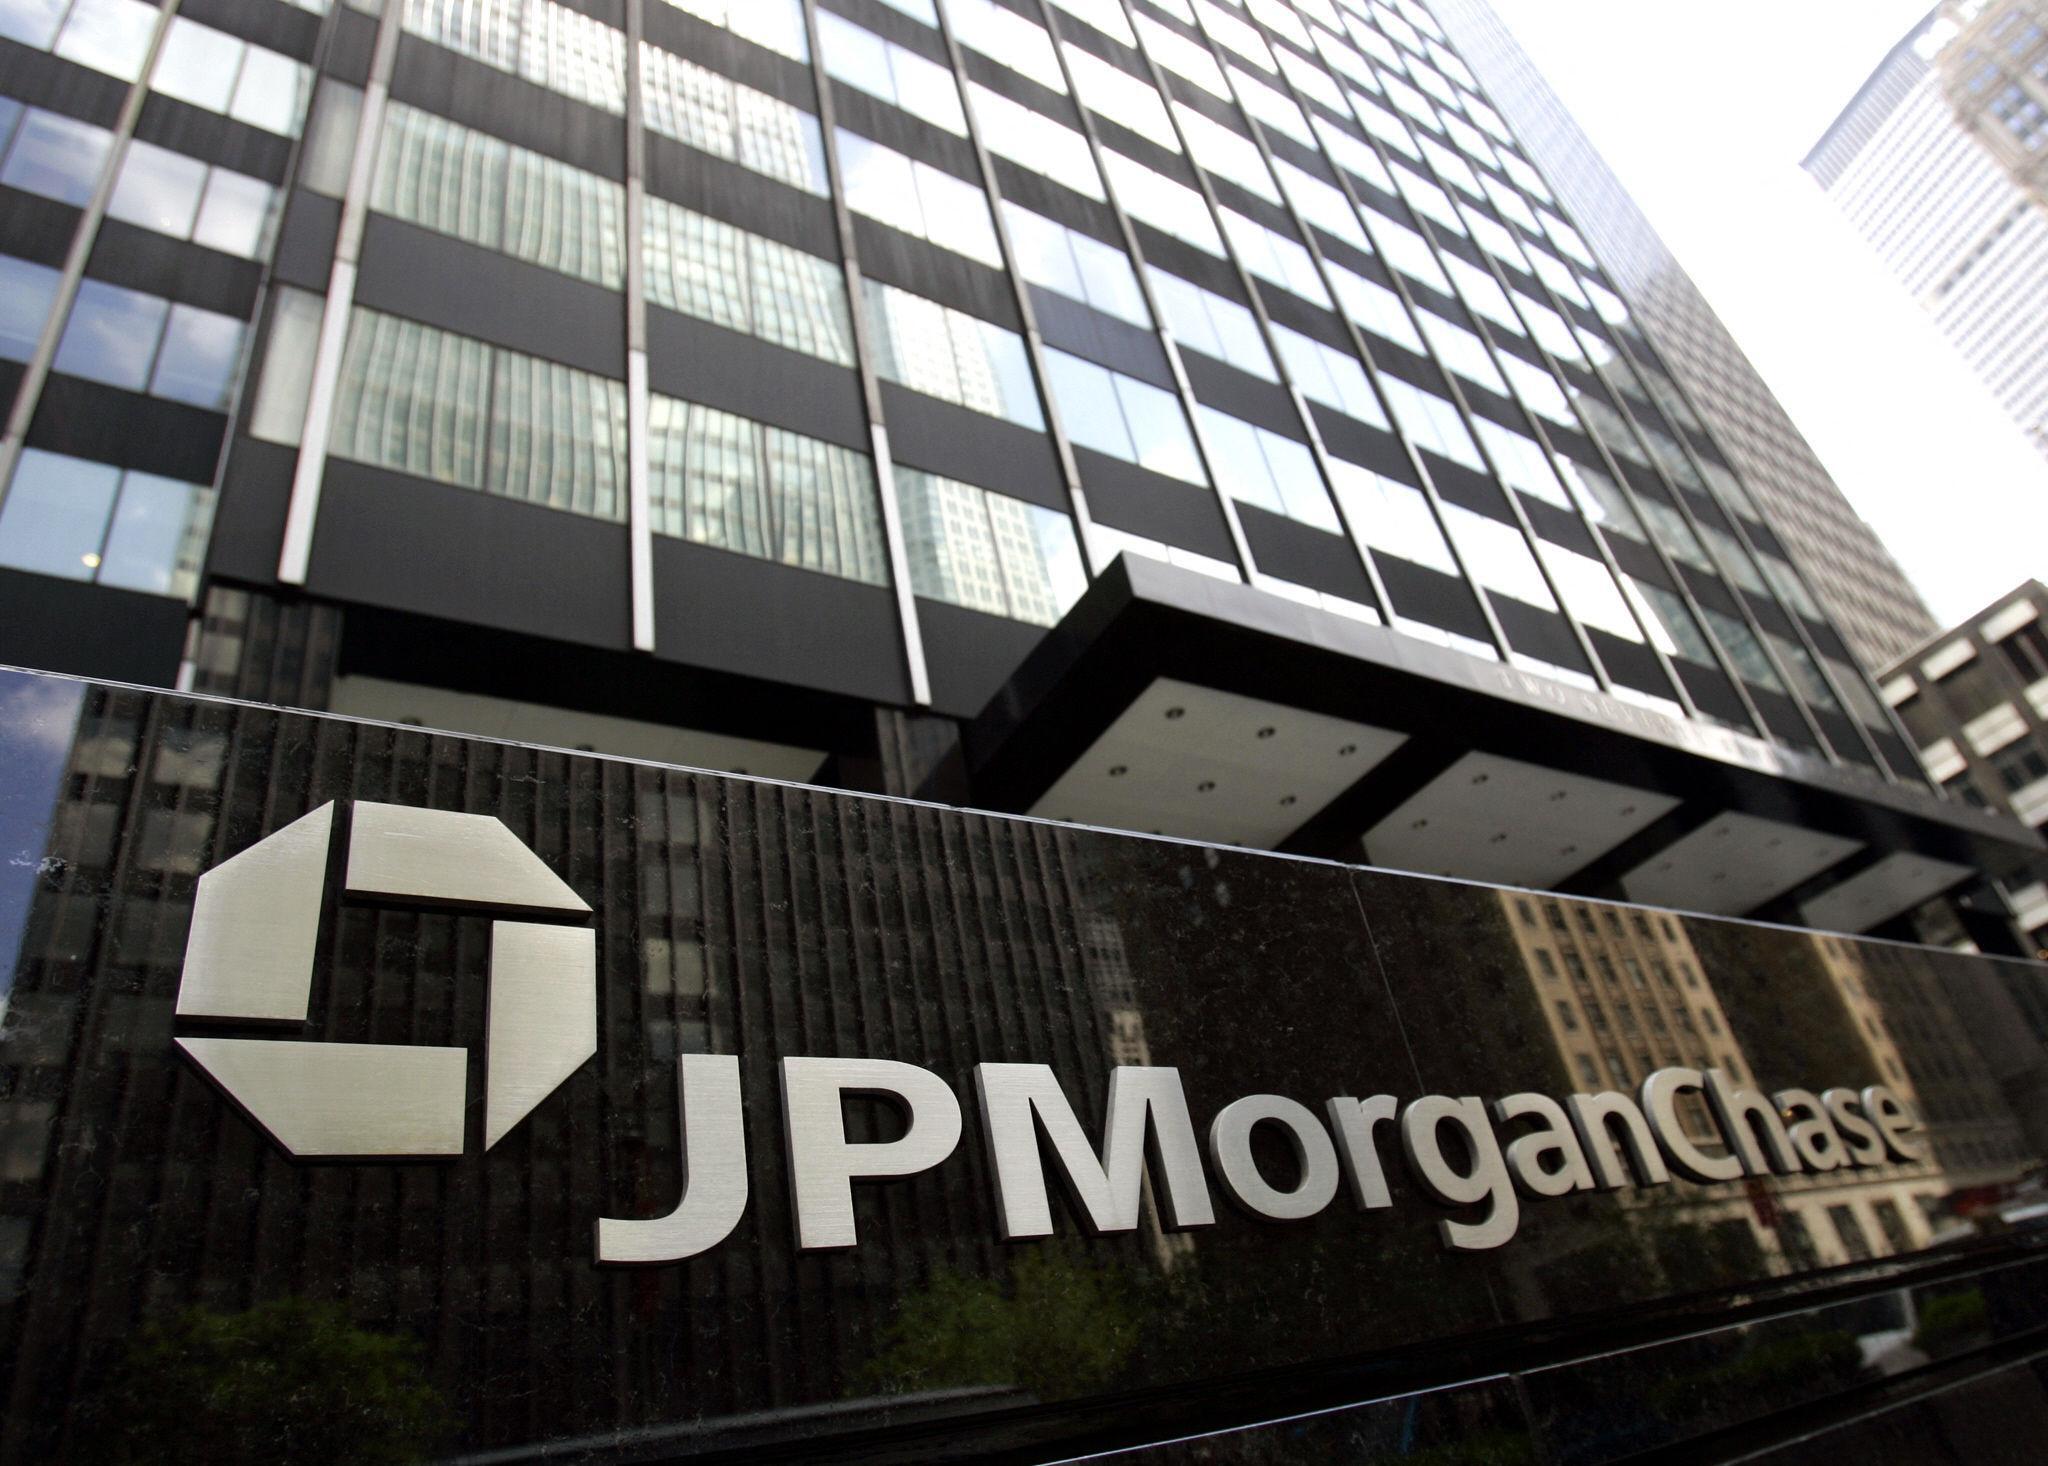
JPMorgan Chase, el mayor banco de Estados Unidos, informó este jueves que varios proveedores externos de servicios fueron objeto de un ciberataque que podría haber comprometido información de algunos de sus clientes.
Según explicó la entidad financiera, la investigación preliminar indica que los atacantes habrían accedido a determinados datos de marketing almacenados por esas compañías, entre ellos nombres y direcciones de correo electrónico.
El banco aclaró que, hasta el momento, no se informó de una afectación directa a sus sistemas bancarios ni de interrupciones de sus servicios como consecuencia del incidente.
La situación vuelve a poner en evidencia los riesgos de seguridad asociados con las empresas que administran información de clientes en nombre de grandes organizaciones financieras.
Qué información podría haber quedado expuesta
De acuerdo con la comunicación oficial, el acceso no autorizado se produjo en sistemas pertenecientes a terceros que mantienen relaciones comerciales con JPMorgan Chase.
La información potencialmente comprometida corresponde a datos utilizados para actividades de marketing, que podrían incluir nombres de clientes y sus direcciones de correo electrónico.
Por el momento, la institución no precisó cuántas personas podrían estar afectadas ni identificó a los proveedores involucrados.
Tampoco reveló cuándo ocurrió el ataque o durante cuánto tiempo los responsables pudieron acceder a la información.
La investigación continúa para determinar el alcance del incidente y establecer qué datos fueron efectivamente consultados o sustraídos.
El banco ofrecerá asistencia a los clientes afectados
JPMorgan Chase anunció que se comunicará directamente con los clientes afectados cuando corresponda y que pondrá a su disposición medidas de asistencia.
Entre las herramientas previstas figura un servicio gratuito de monitoreo de crédito, destinado a detectar posibles movimientos o actividades sospechosas vinculadas con la información personal.
La entidad sostuvo que sus operaciones habituales no se verán afectadas por el ciberataque.
Aunque la información mencionada hasta ahora no incluye contraseñas ni datos financieros, la exposición de nombres y correos electrónicos puede facilitar intentos posteriores de fraude digital.
Por ejemplo, los delincuentes podrían utilizar esos datos para elaborar mensajes fraudulentos que aparenten provenir de una institución bancaria, una práctica conocida como phishing.
El ataque no estaría relacionado con las fallas bancarias de esta semana
La comunicación del incidente se produjo después de una serie de problemas técnicos registrados durante los últimos días en servicios financieros estadounidenses.
El lunes, JPMorgan Chase había informado inconvenientes tecnológicos que provocaron demoras en operaciones online.
La entidad atribuyó aquellas interrupciones a una falla de software y aseguró que no encontró evidencias que vinculen esos problemas con el ciberataque sufrido por sus proveedores externos.
En paralelo, Estados Unidos registró recientemente interrupciones tecnológicas que afectaron distintos servicios, entre ellos sistemas de transporte aéreo, correo electrónico y reservas hoteleras.
También se reportaron dificultades en comunicaciones internas de organismos gubernamentales.
Funcionarios de la administración de Donald Trump señalaron que no existen pruebas de que esas interrupciones respondan a una operación coordinada de ciberataques.
Los proveedores externos, un punto vulnerable para las grandes empresas
El incidente expone uno de los desafíos más importantes de la ciberseguridad corporativa: la protección de la información que las organizaciones comparten con proveedores tecnológicos, comerciales y administrativos.
Las grandes entidades financieras suelen trabajar con múltiples empresas externas para gestionar campañas publicitarias, comunicaciones, procesamiento de información y otros servicios.
Aunque los sistemas centrales de un banco permanezcan protegidos, una vulnerabilidad en alguna de esas compañías puede permitir que terceros accedan a información vinculada con sus clientes.
Por esa razón, los mecanismos de seguridad y supervisión de proveedores constituyen una parte fundamental de las estrategias de protección de datos.
Qué precauciones deberían tomar los clientes
Si bien JPMorgan Chase no informó de un compromiso de cuentas bancarias, la posible exposición de nombres y correos electrónicos exige prestar atención a eventuales intentos de suplantación de identidad.
Los especialistas en seguridad informática recomiendan desconfiar de mensajes que soliciten actualizar datos personales, verificar cuentas o ingresar a enlaces enviados de manera inesperada.
También resulta conveniente acceder a los servicios bancarios desde las aplicaciones oficiales o escribiendo directamente la dirección del sitio web, en lugar de utilizar enlaces recibidos por correo electrónico.
La autenticación de dos factores y la revisión periódica de los movimientos de las cuentas son medidas adicionales que ayudan a reducir los riesgos.
El alcance definitivo del ciberataque todavía está bajo investigación. Mientras tanto, JPMorgan Chase aseguró que mantendrá sus servicios operativos y que notificará a los clientes cuando identifique información comprometida que requiera medidas de protección.
Comentarios de las entradas (0)